Как изглежда реален пробив отвътре, стъпка по стъпка и защо най-често започва с нещо банално?
След двадесет години в тази работа съм виждал стотици фирми от вътрешната страна на атаката. Най-честата реакция на управителите, когато им покажа как сме стигнали до данните им, не е страх. Тя е почуда: „Как стана това?“. Хората очакват филмова сцена с хакер в тъмна стая, който пише зелен код и разбива криптография, което съвсем не е така.
В действителност пробивът обикновено прилича на добре организирана, леко скучна административна работа.
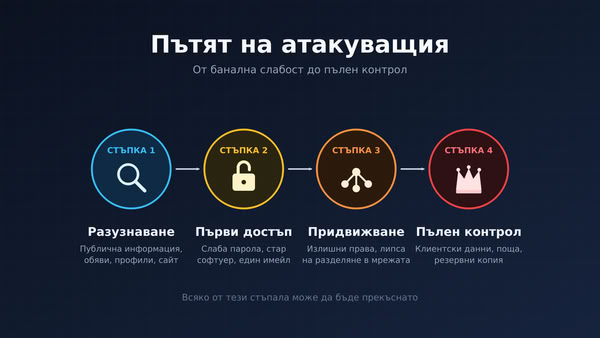
Преди първия удар, нещата които някой не е видял
Всичко започва с разузнаване и то рядко включва нещо сложно. Преди да докосна системите ви, прекарвам часове в четене на публична информация: сайта ви, обявите за работа, профилите на служителите в социалните мрежи, стари публикации във форуми. Обявата за „системен администратор с опит в еди-коя-си версия на еди-коя-си система“ ми казва какво използвате. Профилът на служителя в LinkedIn ми дава имена и структура на екипа. Форматът на служебните имейли се познава от една-единствена визитка. Нищо от това не е нарушение и нищо от това не вдига аларма, защото технически не съм направил нищо срещу вас.
Прочетете още: Киберсигурност в ерата на AI – нови заплахи, нови решения
После идва първият реален контакт и тук най-често се вижда онова, което наричам „банално“. Забравен тестов сървър, който някой е пуснал преди три години „само за седмица“. Администраторски панел, достъпен от интернет с парола, която е била сменена за последно при инсталацията. Стара версия на система за управление на съдържанието, за която производителят отдавна е пуснал корекция, но никой не я е приложил, защото „всичко работи“. Понякога няма дори и това. Един добре написан имейл до счетоводителката или до новоназначения колега е достатъчен, за да получа потребителско име и парола.
Хората, които кликват на scam email, не са глупави. Те са заети, а имейлът изглежда точно като още една поръчка, която трябва да приключат до края на деня.
Вратата, която някой е забравил да заключи
Важно е да разберете какво получавам на този етап. Обикновено това е достъп с малки права, някакъв обикновен акаунт или една машина в периферията на мрежата. Сам по себе си той не струва много. Но точно оттук започва същинската работа и тук вътрешната организация на фирмата решава всичко. Ако мрежата ви е устроена така, че всичко може да говори с всичко, аз просто се оглеждам. Търся споделени папки, в които някой е оставил файл с пароли „за по-лесно“. Търся скриптове с вградени данни за достъп. Търся служебни акаунти, създадени преди години, с права, каквито никой не помни да е давал. Всяка такава находка е стъпало към следващата машина и към акаунт с по-големи права.
Тази фаза е най-поучителна за ръководителите, защото показва колко малко значение има първоначалната слабост спрямо това, което следва. Една дупка в уебсайта ви е проблем. Но ако сайтът живее в същата мрежа като счетоводната система и няма нищо, което да ме спре да мина от единия към другия, проблемът става катастрофа. Отделянето на системите една от друга, ограничаването на правата и следенето кой какво прави са скучни теми и никой не ги слага в рекламни брошури. Но именно те определят дали пробивът ще остане дребен инцидент или ще стигне до спиране на цялата работа.
Накрая идва моментът, който обикновено оставя най-силно впечатление. В повечето среди, които тествам, рано или късно стигам до администраторски права над цялата инфраструктура. Не защото съм изключително находчив, а защото натрупването на малки пропуски води натам. Когато го показвам на клиента, обикновено не демонстрирам нищо драматично. Просто му казвам: „Ето списъка на вашите клиенти. Ето пощата на финансовия директор. Ето резервните копия, които можех да изтрия.“
Тишината в стаята е по-красноречива от всеки доклад.
Тук искам да кажа нещо за самото тестване. Много фирми поръчват пентест и очакват като резултат списък с дефекти на сайта. Добрият тест обаче не се занимава само със сайта. Той отговаря на въпроса какво би могъл да постигне реален нападател, ако започне оттам. Затова, когато избирате изпълнител, питайте не колко уязвимости ще намери, а как ще покаже въздействието им върху бизнеса ви. Доклад с двеста точки, подредени по технически рейтинг, ви е почти безполезен. Доклад, който разказва историята на пробива и показва кои три промени биха го прекъснали, е нещо, с което можете да действате още в понеделник.
От един обикновен акаунт до достъп на цялата мрежа
Затова ви моля да запомните няколко неща. Нападателите рядко използват нещо екзотично, защото не им трябва. Най-често минават през неща, които вече са ви известни или които всеки би поправил за час, ако знаеше за тях като стари системи, слаби или повтарящи се пароли, излишни права, липса на разделяне в мрежата. Ако искате да се защитите, не започвайте с най-скъпата технология. Потърсете пентестинг услуги на доказана фирма в областта и се вслушайте в препоръките им.
Прочетете още: Pentesting – инвестиция в превенция или бюджет за възстановяване?
Започнете с въпроса какво имате, кой има достъп до него и какво би станало, ако един обикновен служебен акаунт попадне в чужди ръце.
И още едно нещо, което чувам често и което бих искал да спре. „Ние сме малка фирма, кому сме притрябвали. Кой ще си губи времето с нас?“ Повечето атаки не са насочени лично. Автоматизирани инструменти обикалят интернет денонощно и търсят точно онези банални слабости, за които говорих преди.
Не ви избират заради името ви. Намират ви, защото сте оставили вратата открехната.
Добрата новина е, че повечето от тези врати се затварят евтино, ако някой ви покаже къде са. Затова пентестът има смисъл, но само когато го разглеждате като разговор за реалния риск за бизнеса, а не като проверка, която се отмята в графика за съответствие. Попитайте изпълнителя си как би стигнал до най-ценното, което имате. Ако отговорът му е убедителен и малко неприятен за слушане, значи сте избрали правилния човек.
Разузнаване, влизане, придвижване, изводи – Четирите части на един pentest
Отделете малко време от свободното си и прочетете какво се е случило тук:
1. Нападателите са използвали уязвимост в стандартния софтуер на онлайн магазина на Škoda и са получили временен достъп до системата му. https://www.bleepingcomputer.com/news/security/skoda-warns-of-customer-data-breach-after-online-shop-hack/
2. Пробив в датския Централен регистър на хората (CPR) с парола 123456 https://www.theregister.com/security/2026/10/13/123456-password-linked-to-denmark-data-breach-affecting-88m-people/5302726
3. Откраднат ключ на трето приложение, свързано с онлайн магазина, е дал на нападателите четири дни достъп до данни на клиенти. https://www.theregister.com/cyber-crime/2026/09/23/whisky-merchant-master-of-malt-confirms-customer-data-spilt/5298377

- Уязвим ли е сайтът ви за кибератаки? - 26.10.2026
- Пътят на атакуващия - 14.10.2026
- Киберсигурност в ерата на AI – нови заплахи, нови решения - 24.08.2026