Как AI променя правилата на играта в защитата от кибератаки?
Изкуственият интелект престана да бъде футуристична концепция и се превърна в ежедневен инструмент, включително в ръцете на киберпрестъпниците. Технологии като генеративните езикови модели (LLM), машинното обучение (ML) и автоматизираните системи за вземане на решения трансформират коренно ландшафта на киберсигурността.
Прочетете също: Pentesting – инвестиция в превенция или бюджет за възстановяване?
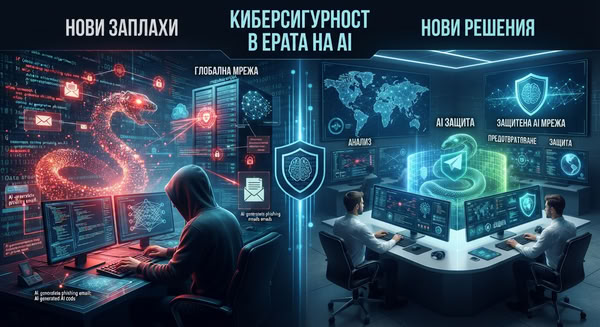
От една страна, AI дава на защитниците безпрецедентни възможности за откриване на заплахи в реално време. От друга същите технологии се превръщат в оръжие за изключително ефективни атаки, каквито допреди няколко години бяха немислими.
Резултатът е надпревара, в която скоростта на адаптация определя кой печели.
Новите заплахи – Как AI разширява атакуващата повърхност?
Една от най-тревожните тенденции е използването на генеративен AI за създаване на фишинг съобщения, които са граматически безупречни, персонализирани и трудни за разпознаване дори от обучени потребители. Класическите индикатори за компрометация (IoC), на които се базираха традиционните филтри (правописни грешки, странен синтаксис, генерични обръщения) вече не са надежден признак, защото моделите генерират текст, неотличим от човешкия.
Паралелно расте заплахата от deepfake технологиите синтезирани аудио и видео материали, използвани при т.нар. атаки тип “CEO fraud” или business email compromise (BEC), при които нападателят имитира гласа или образа на ръководител, за да нареди фалшив паричен превод. Подобни инциденти вече са довели до многомилионни загуби в реални корпоративни среди.
Друг критичен вектор е adversarial machine learning, техники, при които атакуващите манипулират входните данни на AI системи (например чрез т.нар. prompt injection или data poisoning), за да принудят модела да вземе грешно решение или да разкрие чувствителна информация. Тъй като все повече организации интегрират LLM-базирани асистенти в своите работни процеси, тези системи стават нова, слабо защитена повърхност за атака, различна от класическите мрежови или приложни уязвимости.
Прочетете още: Как да създам онлайн бизнес, който наистина да продава?
Не на последно място, AI ускорява и автоматизираното разузнаване (reconnaissance) malware с вградени способности за самостоятелно приспособяване към средата, в която попада, полиморфен код, генериран динамично, за да заобикаля сигнатурно базирани антивирусни решения, и ботове, способни да сканират хиляди системи за уязвимости паралелно, без човешка намеса.
AI като защитен щит и проактивна киберсигурност
Срещу тези заплахи индустрията отговаря с инструменти от същия клас технологии. Системите за User and Entity Behavior Analytics (UEBA) използват машинно обучение, за да изградят базов профил на нормално поведение за всеки потребител и устройство в мрежата, и да сигнализират при отклонения (например неочакван достъп до чувствителни данни в необичаен час).
Платформите от типа Extended Detection and Response (XDR) обединяват телеметрия от крайни точки, мрежов трафик, облачна инфраструктура и имейл системи, като прилагат AI модели за корелация на събития, които биха останали незабелязани при ръчен анализ. Това позволява значително съкращаване на Mean Time to Detect (MTTD) и Mean Time to Respond (MTTR) – двата ключови показателя за ефективност на всеки Security Operations Center (SOC).
Прочетете също: Нека изкуствения интелект потърси информация и направи предложение за покупка вместо мен
Все по-широко приложение намират и SOAR платформите (Security Orchestration, Automation and Response), които автоматизират рутинни процеси по реакция при инцидент (изолиране на компрометирана машина, блокиране на IP адрес, отнемане на потребителски права) без да се чака човешка намеса, което е критично при атаки, разгръщащи се за секунди.

Автономните агенти и въпросът за доверието
Нова тенденция е навлизането на автономни AI агенти в SOC средите системи, способни не само да откриват аномалии, но и самостоятелно да провеждат част от разследването, да класифицират инцидента по тежест и дори да предприемат ограничени коригиращи действия. Това повдига важни въпроси за explainability (обяснимост на решенията на модела) и auditability, способността организацията да проследи и обоснове всяко автоматизирано действие, особено в регулирани сектори като финансите и здравеопазването.
Тук се пресичат киберсигурността и AI governance. Рамки като NIST AI Risk Management Framework и европейският AI Act вече поставят изисквания за прозрачност, оценка на риска и човешки надзор над критични автоматизирани системи (включително тези, използвани за киберзащита).
Стратегии за адаптация на организациите
Пред тази динамика организациите трябва да преосмислят подхода си на няколко нива. Първо, необходимо е инвестиране в Zero Trust архитектура, при която никое устройство, потребител или заявка не се третира като доверена по подразбиране, независимо дали произходът е вътрешен или външен за периметъра.
Второ, критично важно е обучението на персонала да включва конкретни примери за AI-генерирани социално-инженерни атаки и pentesting, тъй като човешкият фактор остава най-често експлоатираната уязвимост.
Трето, компаниите следва да прилагат принципа на defense in depth – многослойна защита, при която компрометирането на един AI-базиран контрол не води до пълен пробив на системата.
И четвърто, все по-наложително е провеждането на редовни red team упражнения, симулиращи именно AI-подпомогнати атаки, за да се тества реалната устойчивост на защитните механизми, а не само тяхната теоретична конфигурация.
Изкуствен интелект срещу изкуствен интелект – Надпреварата между хакери и защитници
Изкуственият интелект не е нито изцяло заплаха, нито универсално решение в киберсигурността. Той е усилвател на възможностите и на двете страни в конфликта. Организациите, които инвестират единствено в технология, без да изградят паралелно процеси, политики и култура на киберхигиена, ще останат уязвими, независимо колко напреднали са инструментите им.
Прочетете също: SEO експерт: Професията, задълженията и реалната стойност на услугите
Бъдещето на киберсигурността ще принадлежи на онези, които успеят да съчетаят автоматизацията с човешката преценка, защото в крайна сметка, зад всеки алгоритъм, независимо колко е “интелигентен”, стои решение взето от хора, които знаят как да боравят с информацията.
